

GDPR(General Data Protection Regulation:一般データ保護規則)とは、EU・EEA域内の個人データの保護について定めた規則です。
欧州では、クッキー等の利用はePrivacy指令(各国の国内法)とGDPRによって規制されています。Webサイトでクッキーを利用する際は、ePrivacy指令に基づく各国法により、原則としてユーザーの事前同意が必要です。また、クッキーを通じて取得した情報が個人データに該当する場合は、GDPRの規定も適用されます。ただし、通信に不可欠なクッキーなど、利用目的や機能によっては同意が不要となる場合もあります。
また、クッキー同意を取得する際は、単にクッキーバナーを設置するのみではなく、情報提供や同意・拒否の方法、同意の撤回、実際のクッキー・タグの制御などにも注意が必要です。
本記事では、GDPRにおけるクッキー同意の要件や同意が不要となり得るケース、避けたいクッキーバナーの実装、近年の制裁事例、実装・テスト時のチェックポイントを解説します。
【この記事で分かること】
・GDPR対応で求められるクッキー同意の要件と、同意が不要となり得るケース
・GDPR対応で避けたいクッキーバナーのNG実装と、近年の制裁・是正事例
・GDPRに対応したクッキーバナーの実装・テスト時に確認すべきポイント
【監修】株式会社インターネットイニシアティブ ビジネスリスクコンサルティング本部
個人情報保護法・電気通信事業法・GDPRを専門とする法務コンサルタントが監修。
GDPRではクッキー同意が必要?
欧州では、ePrivacy指令を国内法化した各国法により、Webサイトでクッキー等を利用する際は原則としてユーザーの事前同意が必要です。また、取得した情報が個人データに該当する場合はGDPRの規定も適用されます。ただし、通信に不可欠なクッキーや利用者が明示的に求めたサービスを提供するために厳格に必要なクッキーは、例外的に同意が不要となる場合があります(ePrivacy指令第5条3項)。
本記事では、これらをまとめて「GDPR対応におけるクッキー同意」として解説します。
欧州では、GDPRとePrivacy指令により、以下のようにクッキーの取扱いが規制されています。
|
法規制 |
クッキーに関する主な規制 |
|
GDPR |
クッキー等を通じて取得した情報が個人データに該当する場合、その個人データの処理を規制 |
|
ePrivacy指令 |
情報が個人データに該当するかどうかにかかわらず、クッキー等による端末への情報の保存や、端末内の情報の読取りを規制 |
GDPRでは、氏名などから個人を直接特定できる情報だけでなく、ブラウザを識別するクッキー等の情報も、ほかの情報と組み合わせるなどして個人を間接的に識別できる場合には、個人データとして保護の対象となります。
一方、ePrivacy指令は電子通信におけるプライバシーなどを保護するためのルールを定めたもので、欧州の各国ではその内容を国内法に取り入れています。そのため、クッキー等による端末への情報の保存・読取りについては各国法、取得した情報が個人データに該当する場合の処理についてはGDPRの規律を踏まえて対応する必要があります。
なお、欧州のクッキー規制は、欧州企業のみが対象となるわけではありません。GDPRには域外適用があり、日本企業が運営するWebサイトであっても、EU域内にいる人への商品・サービスの提供や、EU域内での行動のモニタリングなどを行う場合は、GDPRの適用対象となる可能性があります。
なお、英国はEU離脱後、UK GDPRとPECR(Privacy and Electronic Communications Regulations)によってクッキーを規律しています。統計目的のアクセス解析など、利用者に拒否の手段を提供することを条件に同意が不要となる例外もあり、ルールが一部異なります。本記事では、欧州のルールを中心に解説します。
※LocalStorage、トラッキング・ピクセル、デバイス・フィンガープリンティング等も含め、簡略化のため本書では以後クッキーと記述します。
参考:
Regulation (EU) 2016/679 (General Data Protection Regulation)|EUR-Lex
Directive 2002/58/EC(ePrivacy Directive)2009年改正反映の統合版|EUR-Lex
Guidelines 3/2018 on the territorial scope of the GDPR (Article 3)|European Data Protection Board(EDPB)
What are the exceptions?(Guidance on the use of storage and access technologies)|ICO
GDPR対応で有効なクッキー同意の7要件
GDPRやePrivacy指令を踏まえると、有効なクッキー同意を取得するための主な要件は、「十分な情報提供」「自由な意思」「目的ごとの同意」「明確な肯定的行為」「事前の同意取得」「同意取得の証明」「容易な撤回」の7つに整理できます。
単にクッキーバナーを表示して同意を求めるだけでは、有効な同意を取得したことにはなりません。それぞれの要件を満たすように、バナーの表示内容や選択方法、クッキー・タグの制御などを設計する必要があります。
|
要件 |
内容 |
|
①十分な情報提供 |
同意を求める事業者(管理者)、クッキーを通じて情報を取得する第三者、収集・利用する情報の種類や利用目的、ならびに同意をいつでも撤回できることについて、明確で分かりやすい情報を提供したうえで同意を取得する |
|
②自由な意思 |
サービスを利用するために同意を強要するなど、ユーザーが実質的に拒否できない状態にしない |
|
③目的ごとの同意 |
分析や広告など、特定されたデータ処理の目的ごとに同意を取得する |
|
④明確な肯定的行為 |
チェックボックスへのチェックやスイッチの操作など、ユーザーによる明確で肯定的な行為によって同意を取得する |
|
⑤事前の同意取得 |
同意が必要なクッキーの保存・読取り前に同意を取得する |
|
⑥同意取得の証明 |
いつ、どのような内容について同意を取得したのかを事業者側で証明できるようにする |
|
⑦容易な撤回 |
同意したときと同程度に容易な方法で、ユーザーがいつでも同意を撤回できるようにする |
たとえば、「Webサイトの閲覧を続けた場合は同意したものとみなす」と表示するだけでは、ユーザーによる明確な肯定的行為とはいえません。また、必須クッキー以外のクッキーをあらかじめONにしたり、「すべて同意」は簡単に選べる一方で「すべて拒否」には複数の操作が必要だったりする設計も、有効な同意を妨げるおそれがあります。
また、バナー上の選択は、実際のクッキーやタグの制御に反映させる必要があります。具体的な確認ポイントは、後述の実装・テストのチェックリストで解説します。
参考:
Regulation (EU) 2016/679 (General Data Protection Regulation)|EUR-Lex
Guidelines 05/2020 on consent under Regulation 2016/679|European Data Protection Board(EDPB)
Directive 2002/58/EC(ePrivacy Directive)2009年改正反映の統合版|EUR-Lex
GDPR対応のクッキーバナーを実装したい方へ
IIJのクッキー同意管理ツール「STRIGHT」では、欧州のクッキー規制を踏まえたオプトイン形式のクッキーバナーを実装し、ユーザーの選択に応じてクッキー・タグを制御できます。
GDPR対応で同意が不要となり得る必須クッキー
GDPR対応において、すべてのクッキーに関するユーザー同意の取得が必要なわけではありません。通信を行うために不可欠なクッキーや、利用者が明示的に求めたオンラインサービスを提供するために厳格に必要なクッキー(必須クッキー)は、原則として同意の取得が不要とされています。
フランスCNILなどのガイドラインでは、同意不要となり得るクッキーとして、ログイン認証に必要なもの、認証機能の安全性を確保するために厳格に必要なもの、利用者が求めたサービスの提供に不可欠な表示・レイアウトを実現するものなどが挙げられています。ただし、適用国の法令や実際の利用目的・機能によって判断は異なります。
|
No. |
必須クッキーの例 |
|
1 |
同意・拒否の選択状態を保持するもの |
|
2 |
ログイン認証に必要なもの |
|
3 |
繰り返しのログイン失敗の検知など、認証機能の安全性を確保するために厳格に必要なもの |
|
4 |
ショッピングカートの内容保持や購入・請求処理に必要なもの |
|
5 |
利用者が選択したUI・言語・表示設定を保持するもの |
|
6 |
利用者が求めたサービスに不可欠な表示・レイアウトを提供するもの |
|
7 |
サーバーへのアクセス負荷を分散するもの |
|
8 |
有料コンテンツの無料閲覧回数・期間を制御するもの |
なお、ボット対策などのセキュリティツールであっても、提供事業者が自社の目的にも情報を利用する場合などは、同意不要の例外に当たらないことがあります。
なお、フランスCNILは、限定的なアクセス解析についても、以下の条件を満たす場合には同意取得の免除対象となり得るとしています。
-
アクセス解析の目的を当該サイト・アプリのオーディエンス測定に厳格に限定し、運営者のためだけに利用する
-
複数のサイト・アプリをまたいでユーザーを追跡しない
-
匿名の統計データのみを生成する
-
収集した個人データをほかの処理と突き合わせない
-
収集した個人データを第三者へ提供しない
この説明はフランスにおける取扱いであり、他国でも同じ条件で免除されるとは限りません。また、クッキーの同意が不要な場合でも、個人データを処理する場合のGDPR上の義務(情報提供など)がなくなるわけではありません。
同意の要否はクッキーの名称や「アクセス解析」「必須」といったカテゴリーだけで判断せず、実際の利用目的や機能が同意不要となる条件を満たしているか、個別に確認することが重要です。
参考:
Délibération n° 2020-091 du 17 septembre 2020|CNIL
Cookies et autres traceurs : FAQ|CNIL
GDPR対応で法令上問題となり得るクッキーバナーのNG実装
GDPRとePrivacy指令に基づく法規制への対応では、クッキーバナーを設置していても、同意の取得方法や実際のクッキーの動作が適切でなければ、有効な同意とは認められない可能性があります。不適切な実装はユーザーからのクレームにつながるだけでなく、法令違反として当局から制裁を科されるリスクもあり、注意が必要です。
法令上問題となる可能性があり、ダークパターンにも該当するクッキーバナーのNG実装の例は、以下のとおりです。
【NG実装の例】
-
閲覧継続などをクッキー使用の同意とみなす
-
「同意」に比べて「拒否」を難しくする
-
同意ボタンを過度に強調し、拒否や設定を見つけにくくする
-
同意が必要なクッキーを初期状態でONにしておく
-
拒否・撤回後もクッキーを保存・読み取る
|
クッキーバナーのダークパターンとは、Webサイトにおいてユーザーからクッキーの取得・利用に関する同意を得る際、ユーザーが意図しない不利な選択をするように巧妙に誘導するデザイン手法を指します。GDPR対応の必要有無にかかわらず、ユーザーの信頼を損なわないためにも、ダークパターンに該当するようなUI設計は避けることが重要です。
|
NG例①閲覧継続などをクッキー使用の同意とみなす
Webサイトの閲覧を続けるユーザーの行為などを同意とみなす「みなし同意」は、NG実装に該当します。みなし同意とは、「閲覧を続ける場合、クッキーの使用に同意したものとします」などと表示し、Webサイトの閲覧継続やスクロール、スワイプ、バナーを閉じる操作などをユーザー同意として扱うことです。
GDPRにおける有効な同意には、ユーザーによる明確な肯定的行為が必要です。単にWebサイトを閲覧し続けたり、画面をスクロールしたりする行為のみでは、「ユーザーがクッキーの利用に同意する意思を明確に示した」とはいえません。
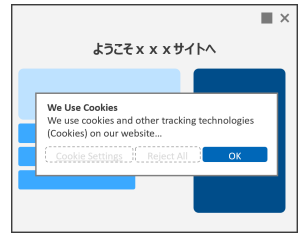
▲閲覧の継続を同意とみなすバナー例
NG例②「同意」に比べて「拒否」を難しくする
クッキーの同意や設定は第一層から1クリックで選択できる一方、拒否するためには設定画面へ移動して複数回の操作が必要、といった設計も避ける必要があります。クッキーを拒否する操作のみを複雑にすると、ユーザーが本来の意思にかかわらず「同意」を選びやすくなるおそれがあるためです。
フランスの監督機関であるCNILは、「すべて拒否」を「すべて許可」と同じ画面・同程度の分かりやすさで示すか、少なくとも同意する場合と同じ程度に容易な方法で拒否できるようにすることを求めています。
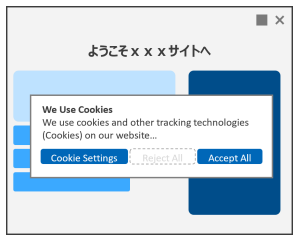
▲第一層に「すべて拒否」がなく、拒否に追加操作を要するバナー例
NG例③同意ボタンを過度に強調し、拒否や設定を見つけにくくする
同意ボタンを過度に強調し、拒否や設定変更の選択肢を見つけにくくするなど、ユーザーを誤解させて同意へ誘導する設計は、有効な同意を妨げるおそれがあります。なお、ボタンの色や大きさに違いがあるだけで一律に違法となるわけではなく、ユーザーを誤認させるかどうかが個別に判断されます。
CNILは、ユーザーに同意が必須であると思わせたり、特定の選択肢をほかの選択肢より視覚的に強調したりするなど、誤解を与えるようなデザイン手法をUIに取り入れないよう示しています。ボタンの大きさや文字、表示方法などによって、同意へ過度に誘導しない設計が必要です。
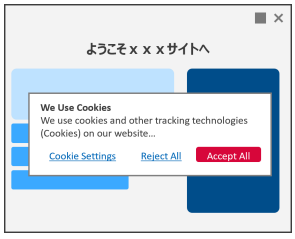
▲同意ボタンを過度に強調し、設定リンクを見つけにくくしたバナー例
NG例④同意が必要なクッキーを初期状態でONにしておく
広告やアクセス解析など、同意が必要なクッキーのチェックボックスやトグルを初期状態でONにしておくことも、NG実装に該当します。このような構成では、クッキーの利用に同意しない場合、ユーザー自身がチェックを外したり、トグルをOFFに切り替えたりしなければなりません。事前に選択された状態をユーザーが受け入れたとしても、ユーザー自身による明確な肯定的行為とはいえない、とされています。
そのため、同意が必要なクッキーは初期状態をOFFにし、ユーザー自身が選択することで同意できるような構成にする必要があります。
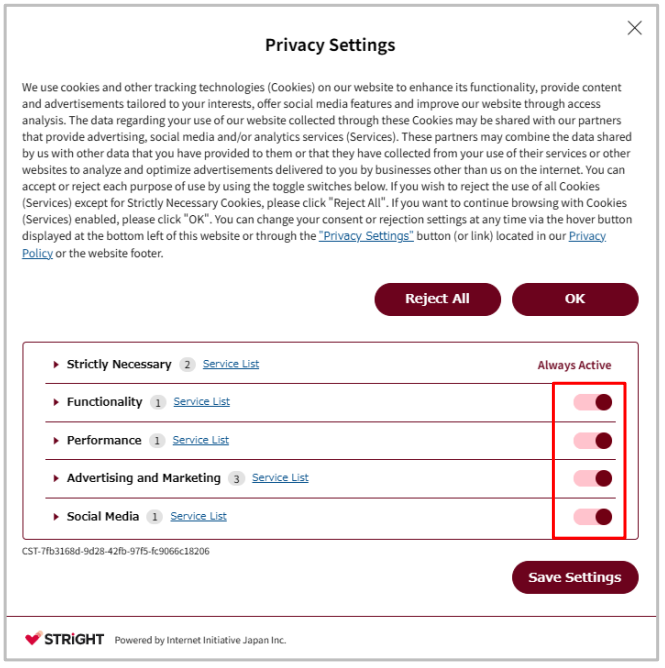
▲必須クッキー以外のクッキーのトグルがあらかじめONになっているバナー例
※STRIGHTの初期設定を示すものではありません。
NG例⑤拒否・撤回後もクッキーを保存・読み取る
「クッキーバナー上で拒否や同意を撤回しても、その選択が実際のタグ制御に反映されず、実際には同意が必要なクッキーの保存・読取りが続く」という状態も避けるべきです。バナー表示のみを整えても、タグマネージャーや埋込みスクリプト、外部サービスなどが正しく連動していなければ、適切な法令対応とはいえません。
実際に、CNILは2025年、「すべて拒否」または「同意撤回」の選択後も新たなクッキーの設定や既存クッキーの読取りが続いていた事案を制裁しています。
参考:
Guidelines 05/2020 on consent under Regulation 2016/679|European Data Protection Board(EDPB)
Report of the work undertaken by the Cookie Banner Taskforce|European Data Protection Board(EDPB)
Judgment of 1 October 2019, Case C-673/17(Planet49)|Court of Justice of the European Union(CJEU)
Dark Patterns in Cookie Banners: CNIL issues formal notice to website publishers|CNIL
クッキー同意に関する2024〜2025年の主な制裁・是正事例
2024~2025年にも、同意前のクッキー設定や拒否・撤回後の読取り、同意へ誘導するUIなどを理由とした制裁・是正が欧州で相次いでいます。近年は、同意画面のデザインのみではなく、同意前のクッキーの設定や、拒否・撤回後も続くクッキーの保存・読取りなど、画面上の選択と実際のクッキー・タグの動作が一致しているかも問題となっています。
クッキー同意に関連する2024〜2025年の主な制裁・是正事例は、以下のとおりです。
|
当局 |
対象 |
主な指摘 |
実務上の確認事項 |
|
フランスCNIL(2025年11月) |
Vanity Fair運営会社(75万ユーロ) |
・同意前にクッキーを設定 ・必須クッキーの説明が不十分 ・拒否・撤回後も設定・読取りが継続 |
・必須クッキーの分類・根拠を確認する ・同意前・拒否後・撤回後の実際の動作をテストする |
|
フランスCNIL(2025年11月) |
American Express Carte France(150万ユーロ) |
・同意前に広告クッキー等を設定 ・拒否後も広告クッキーを設定 ・撤回後も既存クッキーの読取りが継続 |
・同意前・拒否後・撤回後の実際の動作をテストする ・撤回時に既存クッキーの読取りも止まるか確認する |
|
フランスCNIL(2025年9月) |
Google(合計3億2,500万ユーロ)※1 |
・広告クッキーの受入れを促す構成 ・サービス利用との関係などの説明が不十分 |
・同意へ誘導するUIを避ける ・各選択肢の効果や拒否した場合の取扱いを事前に説明する |
|
フランスCNIL(2025年9月) |
SHEIN(1億5,000万ユーロ) |
・同意前に広告クッキー等を設定 ・第一層・第二層の情報提供が不十分 ・拒否・撤回後も設定・読取りが継続 |
・第一層・第二層で必要な情報を分かりやすく提供する ・拒否・撤回後の保存・読取り停止を実機で検証する |
|
フランスCNIL(2024年11月) |
ORANGE(5,000万ユーロ)※2 |
・同意撤回後も既存クッキーの読取りが継続 |
・撤回時は、自社クッキーの処理だけでなく、第三者ドメインへの新規リクエストを停止し、当該サイト経由の読取り・書込みが生じない構成を確認する |
※1 Googleに対する制裁金には、クッキーに関する違反のみではなく、Gmail上の広告表示に関する別の違反も含まれています。
※2 ORANGEに対する制裁金には、クッキーに関する違反のみではなく、メールサービス上の広告表示に関する別の違反も含まれています。
なお、上記のフランスCNILによる事例では、クッキーに関する違反について、いずれもePrivacy指令を国内法化したフランスデータ保護法82条に基づいて執行されています。
これらの事例では、同意の取得方法や情報提供の不備に加え、同意前や拒否・撤回後のクッキーの動作も問題とされています。たとえばSHEINの事例では、同意前の広告クッキー等の設定、第一層・第二層での情報不足、「すべて拒否」や同意撤回後の設定・読取りの継続がまとめて指摘されました。CMPなどの管理画面上の設定だけで判断せず、「同意前」「拒否後」「撤回後」の状態ごとに、実際のブラウザで動作を確認することが重要です(具体的な確認項目は次の章のチェックリストを参照)。
参考:
Cookies placed without consent: the company that publishes the website “vanityfair.fr” fined 750,000 euros by the CNIL|CNIL
Cookies : la CNIL sanctionne AMERICAN EXPRESS d’une amende de 1,5 million d’euros|CNIL
Cookies and advertisements inserted between emails: GOOGLE fined 325 million euros by the CNIL|CNIL
Cookies placed without consent: SHEIN fined 150 million euros by the CNIL|CNIL
Advertisements inserted among emails: ORANGE fined €50 million|CNIL
Sanctions et mesures correctrices : la CNIL présente le bilan 2025|CNIL
【GDPR対応】クッキーバナー実装・テストのチェックリスト
GDPRとePrivacy指令に基づく法規制に対応したクッキーバナーを実装する際は、ユーザーに必要な情報を提供し、適切な方法で同意・拒否・撤回を選択できるようにする必要があります。また、画面上の表示のみではなく、ユーザーの選択が実際のクッキーやタグの動作に正しく反映されているか確認することも重要です。
クッキーバナーの実装・テスト時は、以下のポイントを確認しましょう。
クッキーバナーの実装チェックリスト
クッキーバナーを実装する際は、以下のポイントを確認しましょう。
|
チェック項目 |
確認ポイント |
|
第一層の情報提供※3 |
主な利用目的、クッキーを利用する事業者(第三者を含む)に関する情報への導線、同意しない場合の影響(該当する場合)などを示しているか。 |
|
第二層の情報提供※4 |
収集・利用する情報の種類、処理する事業者・第三者、利用目的、クッキーの有効期間や収集したデータの保存期間、同意の撤回方法について、より詳細な情報を提供しているか。 クッキーの目的(カテゴリー)ごとに同意・拒否を選択できるようにしているか。 |
|
初期設定 |
必須クッキー以外のクッキーを初期状態でOFFにし、ユーザー自身の明確かつ肯定的な行為によって同意を取得するオプトイン形式になっているか。 |
|
同意・拒否の選択 |
第一層に「すべて同意」を設置する場合、「すべて拒否」も同意と同程度に容易に選択できるか。 「すべて同意」「すべて拒否」「クッキー設定」等の選択肢に、ユーザーを同意へ不当に誘導するような視覚的・操作上の差を設けていないか。 |
|
同意の撤回 |
ユーザーがいつでも容易に同意を撤回できるか。 各ページからアクセスできる設定アイコンやフッターリンク等を設置するなど、クッキーバナーの第二層を容易に再表示できるようにしているか。 |
|
タグ制御との連動 |
クッキーバナー上での同意・拒否・撤回の選択が、タグマネージャーや埋込みスクリプトなどのタグ制御に正しく反映されているか |
|
同意記録 |
同意を取得したことを事業者が証明できるよう、同意の内容や取得状況に関する記録を保管しているか |
※3 Webサイトへのアクセス時に最初に表示される層
※4 「クッキー設定」等から表示される層
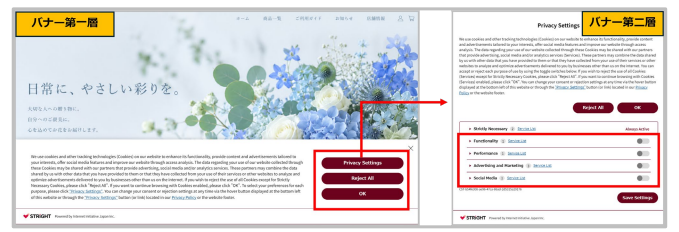
▲第一層と第二層を用いた目的別選択の例
クッキー・タグ動作テストのチェックリスト
クッキーバナーを実装した後は、バナーが正しく表示されるかだけではなく、実際の通信やブラウザの保存領域を確認し、ユーザーの選択とクッキー・タグの動作が一致しているかどうかもテストしましょう。
|
チェック項目 |
確認ポイント |
|
同意前 |
ユーザーから同意を取得する前に、同意が必要なクッキーの設定・読取りやタグの発火、外部通信が行われていないか |
|
「すべて拒否」後 |
「すべて拒否」を選択した後に、同意が必要なクッキーの設定・読取りやタグの発火、関連する外部通信が行われていないか |
|
目的・カテゴリーごとの選択後 |
同意が必要なクッキー・タグについて、ユーザーが同意した目的・カテゴリーのもののみが動作しているか |
|
同意撤回後 |
一度与えた同意を撤回した後、新たなクッキーの設定のみでなく、既存クッキーの読取りや撤回対象に関連する外部通信も停止しているか |
|
地域別表示 |
地域別の表示を設定している場合、対象地域ごとに意図したクッキーバナーが表示され、想定した制御が行われているか |
|
利用状況別 |
ログイン・非ログインなどで処理が異なる場合、それぞれの状態で意図した表示・動作になっているか |
|
端末・ブラウザ別 |
PC・スマートフォンや主要なブラウザ等で、クッキーバナーの表示とクッキー・タグの動作に問題がないか |
|
表示・操作性 |
バナーの文言、ボタン・リンクの配置、モバイル環境での表示、アクセシビリティ等に問題がないか |
検証環境で問題がないことを確認した後は本番環境へ反映し、公開後も再度、クッキーバナーの表示と実際のクッキー・タグ・外部通信の状態を確認しましょう。テスト結果を記録しておくことで、後日の確認や設定変更時の比較にも活用できます。
クッキーバナーの実装・設定に不安がある方へ
IIJのクッキー同意管理ツール「STRIGHT」では、オプトイン形式のクッキーバナーや目的別の同意・拒否、アクセス元の地域に応じた表示の出し分け、Googleの同意モードとの連携などを設定できます。また、専門スタッフによる導入サポートやコンプライアンスチェックも実施しており、タグとの連動設定や、同意前・拒否後・撤回後の動作確認についてもご相談いただけます。
自社サイトに必要な対応や実装方法についてお悩みの場合は、お気軽にご相談ください。
GDPRとクッキー同意に関するよくある質問
ここでは、GDPRとクッキー同意について、Webサイトの運営・実装時に生じやすい疑問をQ&A形式で解説します。
GDPRが適用されるのはEU企業のみですか?
いいえ。GDPRはEU域内の企業のみを対象とするものではなく、日本企業を含むEU域外の企業にも適用される場合があります。
GDPR第3条では、EU域内に拠点を置く管理者・処理者による個人データの処理に加えて、EU域内に拠点がない場合でも、EU域内にいる人に商品・サービスを提供する場合や、EU域内での行動をモニタリングする場合に、それらに関連する個人データの処理が適用対象となることを定めています。
そのため、日本企業が運営するWebサイトであっても、EU域内のユーザーを対象に商品・サービスを提供したり、クッキー等を利用してEU域内でのユーザーの行動を追跡・分析したりする場合は、GDPRが適用される可能性があります。
ただし、EU域内からWebサイトにアクセスできるという理由のみで、直ちにGDPRが適用されるわけではありません。EU域内の人を対象として商品・サービスを提供しているか、EU域内での行動をモニタリングしているかなど、実際のサービス内容やデータ処理の状況を踏まえて判断する必要があります。
参考:
Regulation (EU) 2016/679(GDPR)第3条|EUR-Lex
Guidelines 3/2018 on the territorial scope of the GDPR (Article 3)|European Data Protection Board(EDPB)
必須クッキーにも同意が必要ですか?
いいえ。通信を行うために不可欠なクッキーや、利用者が明示的に求めたオンラインサービスを提供するために厳格に必要な「必須クッキー」は、原則として同意の取得が不要です。
たとえば、ログイン認証やショッピングカートの内容保持、利用者が選択した言語・表示設定の保持などに必要なクッキーが該当します。
ただし、必須クッキーとして分類した根拠を説明できるようにし、アクセス解析等を安易に必須クッキーとして扱わないことが重要です。
CMPツールの導入は法律上必須ですか?
いいえ。GDPRやePrivacy指令に基づく法規制への対応において、CMP(Consent Management Platform)ツールの導入自体が法律上必須とされているわけではありません。
GDPR対応で求められるのは、クッキーの利用目的等について必要な情報を提供したうえで、同意が必要なクッキーについて適切に同意を取得し、ユーザーの選択を実際のクッキーやタグの制御に反映させることです。また、同意の撤回や同意記録の保管などにも対応する必要があります。
CMPツールは、このようなクッキー同意の取得・管理やタグ制御などを効率的に行うための手段のひとつとして活用されています。
関連ページ:CMPツール(同意管理プラットフォーム)とは?国内外で対応可能なツールの選び方
クッキー同意はどのくらいの頻度で取り直す必要がありますか?
ユーザーのクッキー同意について、「○か月ごと」「年1回」など、一律の再取得頻度が定められているわけではありません。
ただし、利用目的を追加するなど、以前の同意でカバーされない処理を新たに行う場合は、その処理を始める前に改めて同意を取得する必要があります。そのため、期間だけを基準にするのではなく、クッキーやタグの追加・変更時に、利用目的やデータ処理の内容が変わっていないかを確認することが重要です。あわせて、各国の監督機関の推奨も確認しましょう。たとえばフランスCNILは、ユーザーの選択(同意・拒否)を6か月程度保持することを良い運用例としています。
Google Analyticsを利用する場合も同意が必要ですか?
原則として必要です。Google Analyticsは端末にクッキーを保存・読み取るため、欧州ではePrivacy指令に基づく各国法により、原則として事前の同意が求められます。
フランスCNILのように、限定的なアクセス解析を同意不要とする国もありますが、外部事業者の解析ツールが免除の条件を満たすかは、ツールの設定や提供事業者によるデータの利用まで含めて慎重に確認する必要があります。条件を満たすと確認できない場合は、同意を取得してからタグを動作させましょう。
また、Googleの同意モード(Consent Mode)を利用する場合も、設定によっては同意前に通信が発生するため、その扱いを各国のルールに照らして確認することが重要です。
まとめ
GDPRとePrivacy指令に基づく法規制の適用対象となる場合、クッキーの利用には原則としてユーザーの事前同意が必要です。ただし、通信に不可欠なクッキーなど、一定の条件を満たす場合は同意が不要となるケースもあります。
なお、クッキー同意に関する具体的なルールは主にePrivacy指令を国内法化した各国法に基づき、GDPRは取得した個人データの処理や同意の有効要件などを定めています。
クッキーバナーを実装する際は、有効な同意の要件を満たすのみでなく、同意・拒否・撤回の選択を実際のクッキーやタグの制御に正しく反映させることが重要です。近年は、画面上の表示と実際の動作の不一致も制裁・是正の対象となっています。
実装後も定期的にクッキーやタグの利用状況を確認し、必要に応じて設定や表示内容を見直しましょう。
GDPR対応のクッキーバナー導入・見直しをご検討の方へ
I「STRIGHT」は、GDPR・CCPA・改正個人情報保護法・電気通信事業法など国内外の法規制に対応するクッキー同意管理ツールです。GDPRに沿ったクッキーバナーの実装や、自社サイトで必要な取り組みについてお悩みの場合は、お気軽にご相談ください。
クッキー規制や実装・運用についてさらに詳しく確認したい方は、欧州・米国・日本の規制や
クッキーバナーの実装・運用ポイントをまとめたeBookもご活用ください。